
A webhely védelme az erős jelszóval kezdődik. Az erős jelszó hosszú és bonyolult, nem tartalmaz felismerhető szót, nevet, dátumot vagy számsort, ezért nehéz kitalálni. Ez a fejezet azt mutatja meg, milyen jelszót válassz, hogyan segít ebben a WordPress, és milyen további lépésekkel teheted biztonságosabbá a hozzáférést.
Milyen legyen az erős jelszó?
Egy jó jelszó:
- legalább 20 karakter hosszú (lehet hosszabb is),
- tartalmaz kis- és nagybetűt,
- tartalmaz számot,
- tartalmaz speciális karaktert, például
! " # $ % & ' ( ) * + , - . / : ; < = > ? @ [ ] ^ _ { } | ~.
Minél hosszabb és összetettebb, annál jobb. Egy példa, amely minden szabálynak megfelel:
As32!KoP43??@ZkI??L0d
A speciális karakterekről
- A visszaper jel (
\) nem használható jelszóban. - Sok tipográfiai karaktert (szép idézőjelek, ligatúrák, ékezetes betűk, matematikai jelek) a WordPress elfogad, de nem javasoljuk őket. Egyes karakterek nehezen felismerhetők, és nem minden eszközön írhatók be. A karaktert nem lehet egyszerűbbel helyettesíteni, pontosan azt kell beírni.
- A szóköz megengedett, de a jelszó elején nem javasolt.
Amit mindenképp kerülj
Ne használj olyan nevet vagy szót, amely könnyen hozzád köthető:
- a párod vagy a gyerekeid neve,
- a háziállatod neve,
- a céged neve,
- kedvenc sportcsapatod vagy autómárkád,
- a születési éved vagy a születésnapod.
Ezek személyes, sokszor nyilvános adatok, ezért a megtévesztésen alapuló támadások (social engineering) könnyen kihasználják őket. Ha a neved Nagy Péter, és 1976-ban születtél, a NagyPeter1976 nagyon rossz jelszó lenne.
Kerüld az általános jelszóelemeket is:
- számsorokat, mint az „123” vagy az „54321”,
- általános szavakat, mint az „admin”, „administrator”, „pass”, „password”, „kék”, „ház”.
A támadó programok ezeket próbálják ki először. A következő jelszavak ezért mind rosszak és nem biztonságosak: NagyPeter2018, admin123, Password1!.
Ne használd ugyanazt a jelszót több webhelyen vagy fiókban sem.
A WordPress által generált jelszó
Új felhasználó létrehozásakor és jelszó-visszaállításkor a WordPress magától javasol egy jelszót, de a Jelszó létrehozása gombbal bármikor kérhetsz újat. A generált jelszó 24 karakteres, és betűt, számot, nagybetűt és speciális karaktert is tartalmaz. Az erősségét a mező alatti sáv mutatja (például Erős), az Elrejtés gombbal pedig elrejtheted a beírt jelszót.
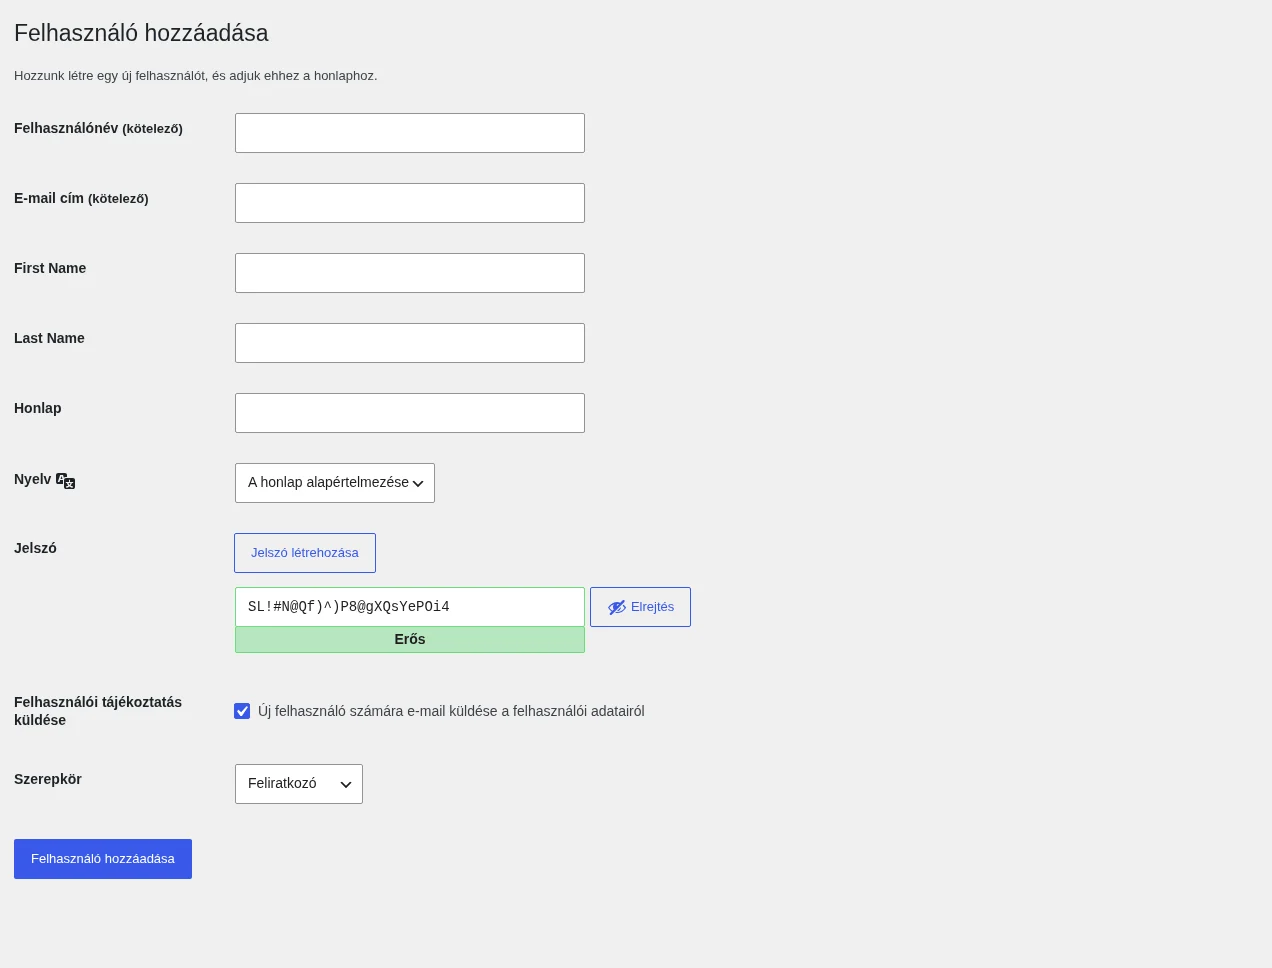
Figyeld a Jelszó sort: a generált jelszó alatt zöld sáv jelzi, hogy erős.
Saját jelszavadat az Adatlap oldalon cserélheted le: Felhasználók → Adatlap, majd a Felhasználói fiók kezelése részben az Új jelszó beállítása gomb.
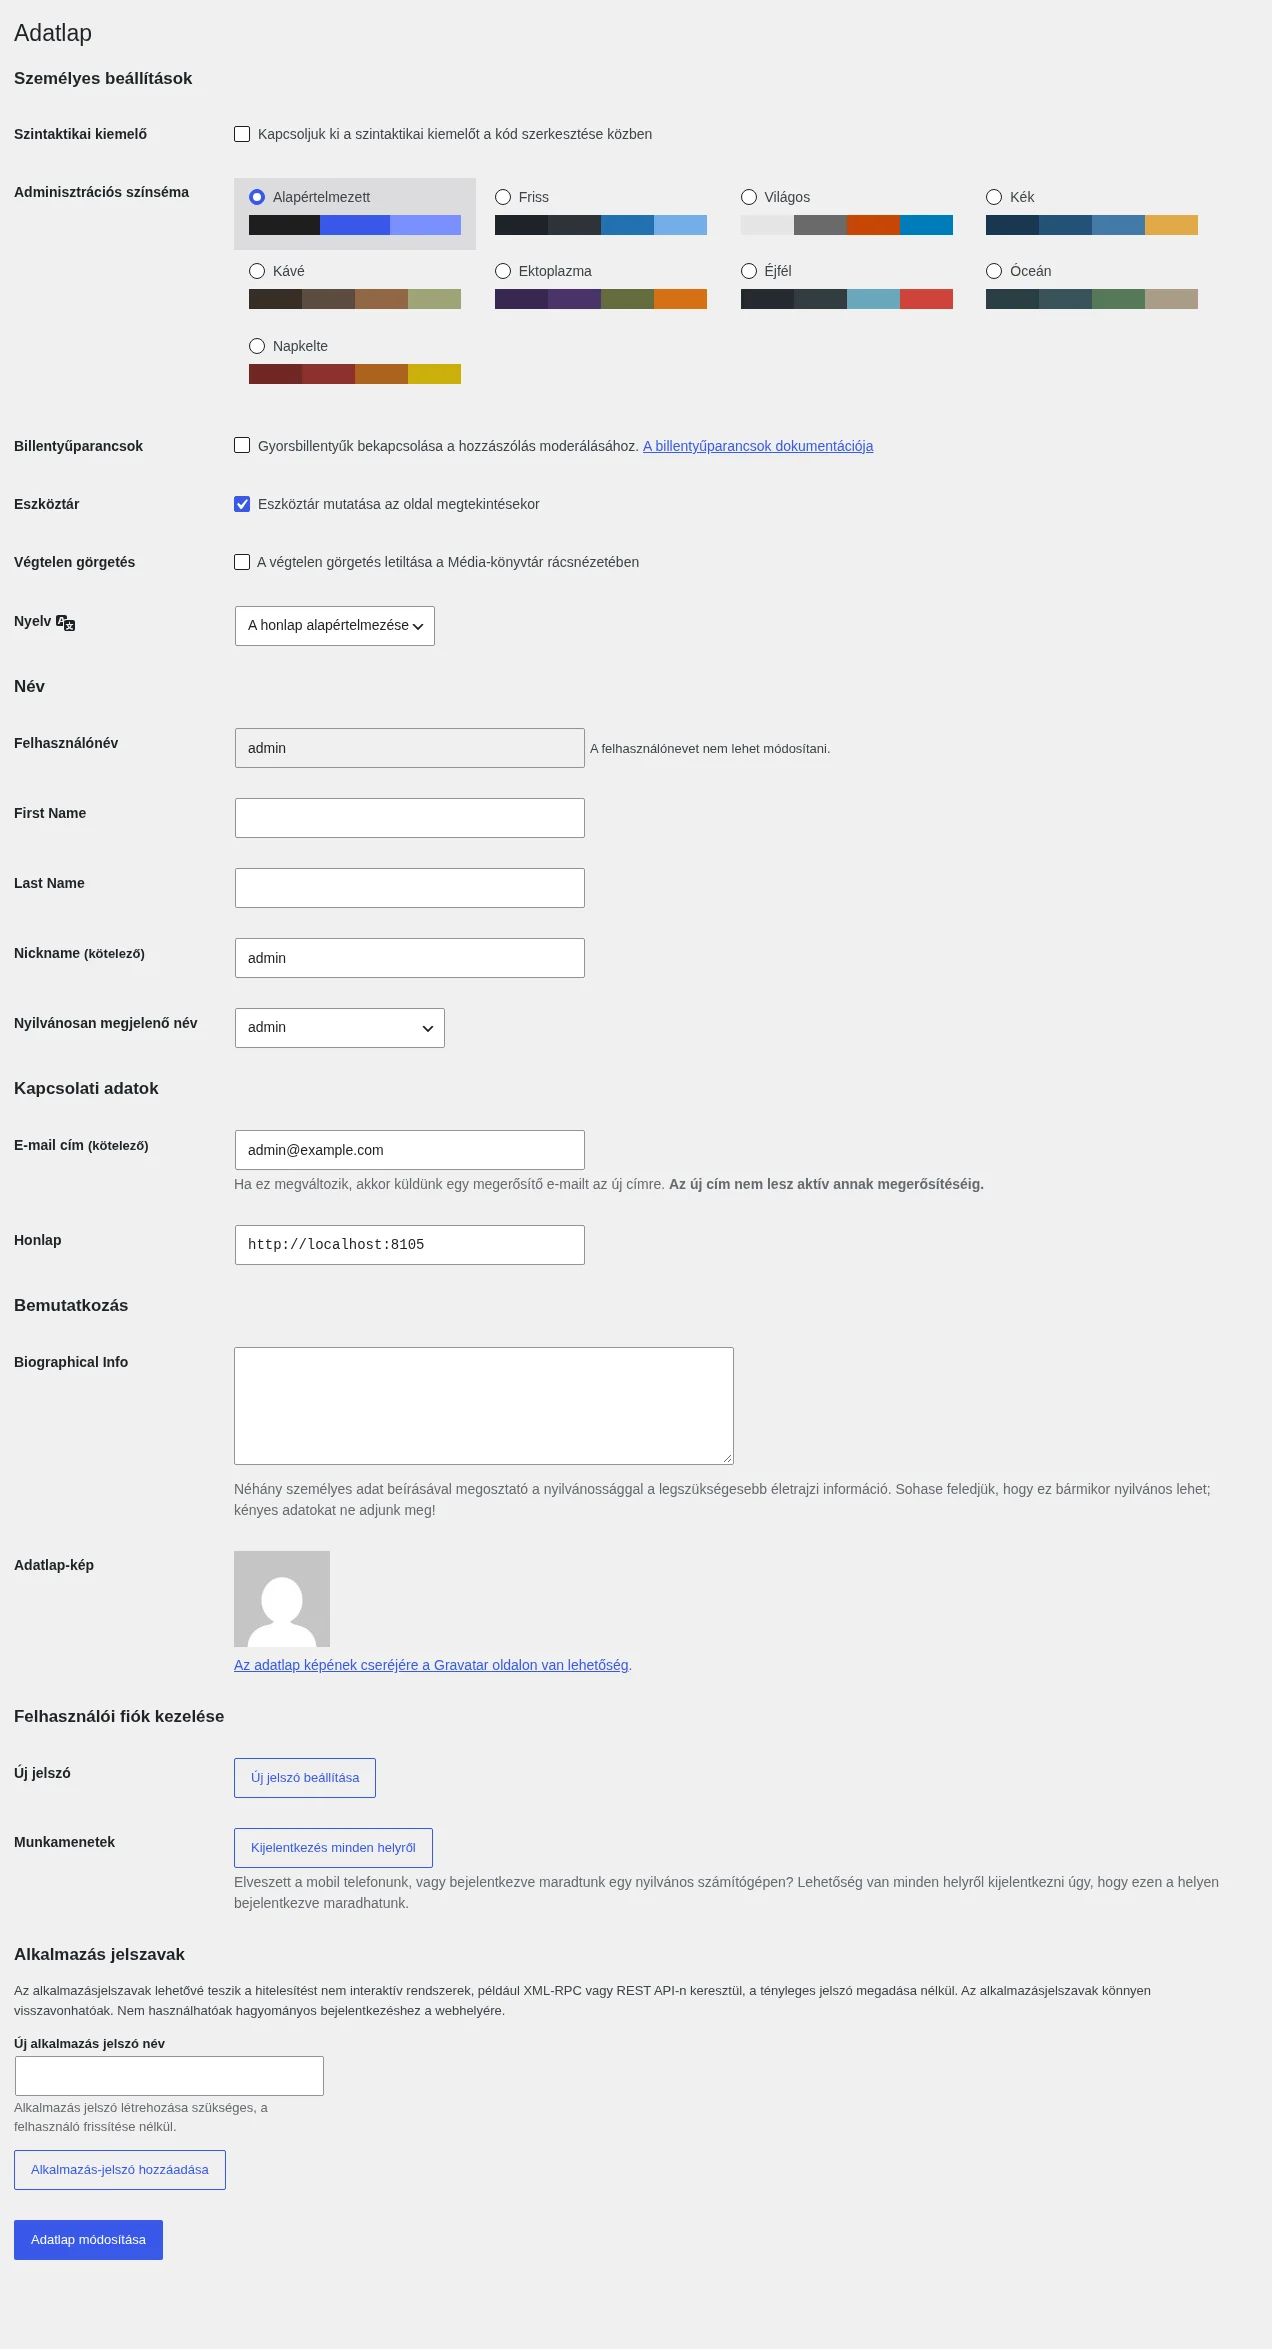
Az oldal alján találod az Új jelszó beállítása gombot, mellette a Kijelentkezés minden helyről gombot, amellyel az összes többi eszközön kijelentkeztetheted magad.
Jelszókezelő használata
Az összetett jelszavakat nehéz fejben tartani. Ebben a jelszókezelők segítenek: ezek egy széf, amelyet egyetlen, erős mesterjelszó véd. Sokuk böngészőbővítményen vagy asztali alkalmazáson keresztül magától (vagy a te parancsodra) beírja a tárolt jelszót. Így csak a mesterjelszót kell megjegyezned. A legtöbb böngésző is tud jelszavakat tárolni és szinkronizálni.
További biztonsági ajánlások
Kétlépcsős azonosítás (2FA)
A hozzáférést a kétlépcsős azonosítással teheted még biztonságosabbá. A WordPress ehhez jelenleg harmadik féltől származó bővítményt igényel. Bővítménykereséskor a „2FA”, „two factor authentication” vagy „two step” címkékkel találsz ilyeneket.
Felhasználónevek
A szótáras támadások gyakori felhasználónév-jelszó párokat próbálgatnak, ezért érdemes elkerülni az általános felhasználóneveket, például az „admin”-t.